Email Security
Filtri anti-phishing e malware, protezione degli allegati e configurazione dell’autenticazione dei domini. Sicurezza per la comunicazione e Microsoft 365.
Email, endpoint, identità, cloud e AI. Colleghiamo prevenzione, EDR/XDR, operazioni SOC e protezione dei dati con un piano concreto di risposta e ripristino.
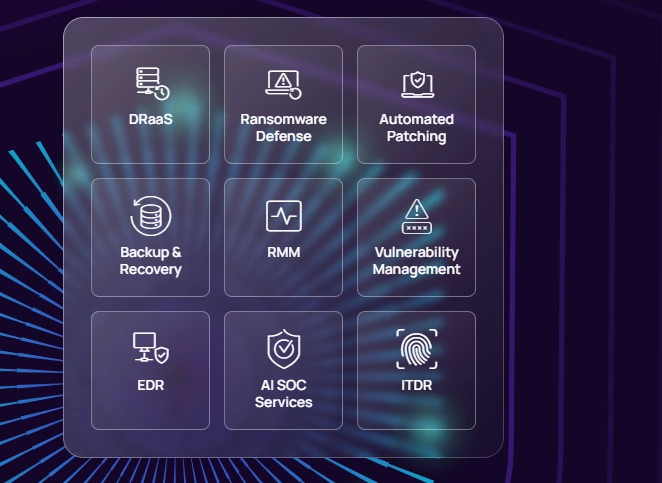
Dalla prima email al ripristino dopo un incidente: scegliamo controlli complementari, con responsabilità e procedure definite.
Filtri anti-phishing e malware, protezione degli allegati e configurazione dell’autenticazione dei domini. Sicurezza per la comunicazione e Microsoft 365.
Prevenzione comportamentale, hardening e protezione dei dispositivi. EDR per rilevare e investigare attività sospette sugli endpoint.
XDR, MDR e SOC: correlazione degli eventi, triage e risposta coordinata. Copertura SOC 24/7 tramite servizio partner nel perimetro concordato.
Inventario, valutazione delle vulnerabilità e aggiornamenti di sistemi e applicazioni. Priorità basate sul rischio, finestre di manutenzione e verifiche dopo il rilascio.
Una difesa a più livelli: riduzione della superficie di attacco, rilevamento, contenimento e copie di recupero separate dalla produzione.
Backup di server, workstation, ambienti virtuali e Microsoft 365 secondo il progetto. Cifratura, controllo degli accessi e verifiche di ripristino.
Piani di ripartenza, priorità dei servizi e ambienti di recovery. Obiettivi RPO/RTO concordati, test di failover e procedure di ritorno alla produzione.
Classificazione dei dati, autorizzazioni e regole per la condivisione. Controlli DLP per ridurre l’esposizione di informazioni riservate attraverso canali e strumenti aziendali.
Uso sicuro di strumenti GenAI, protezione dei dati nei prompt e accessi controllati per agenti e integrazioni. Governance, visibilità e verifica delle autorizzazioni.
La tecnologia raccoglie i segnali. Il processo e gli specialisti li trasformano in decisioni e azioni autorizzate.
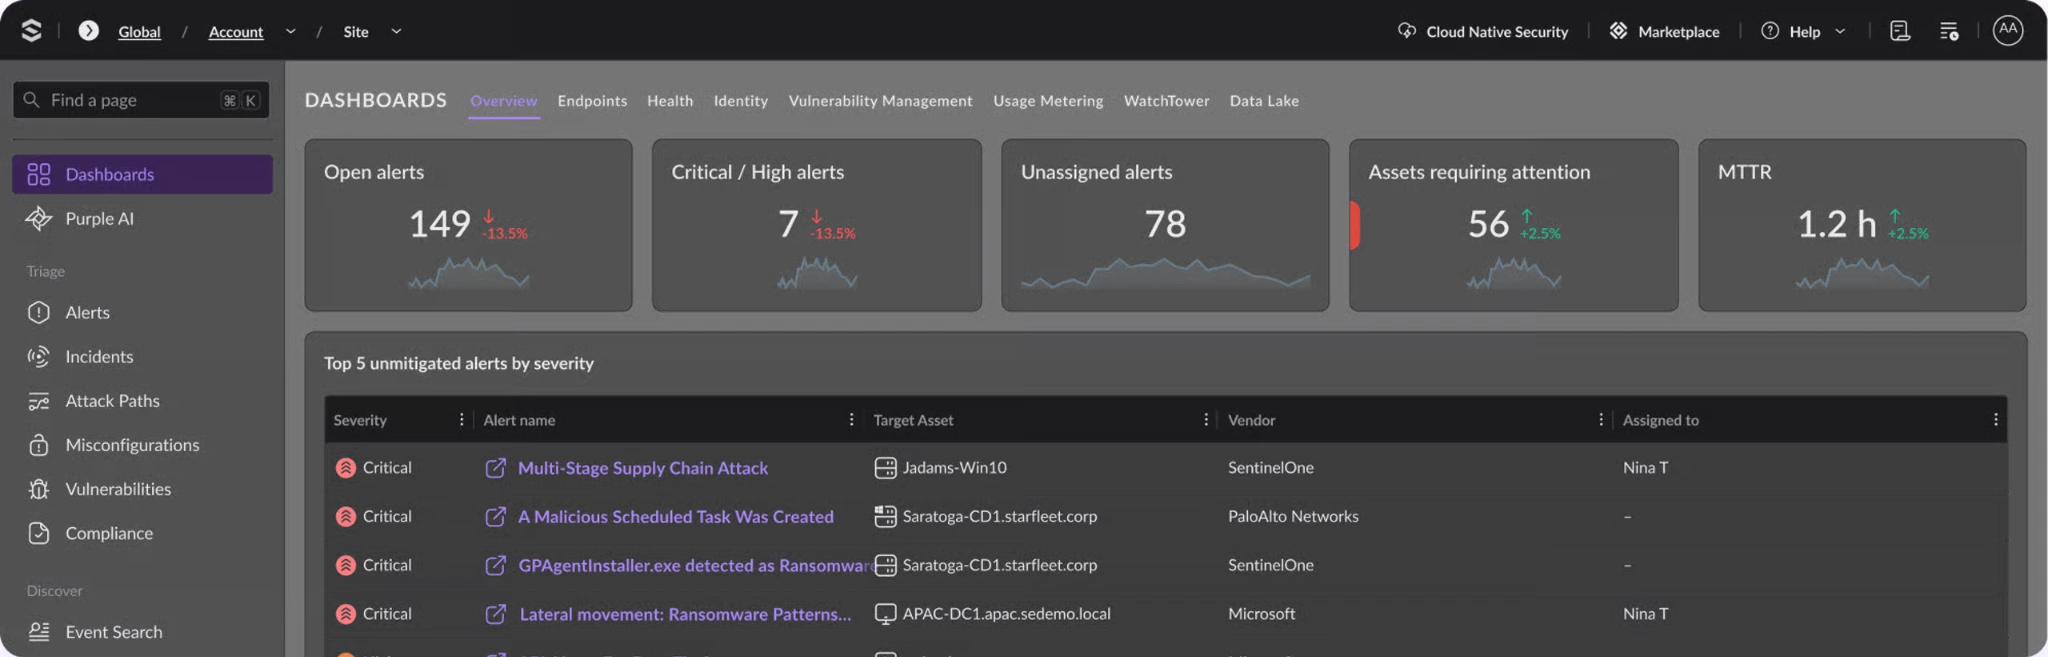
Vidibilità e risposta sui singoli endpoint.
Eventi di endpoint, identità, cloud e altre fonti collegati per l’indagine.
Un servizio gestito che aggiunge analisi e risposta da parte di specialisti.
Monitoraggio e gestione tramite servizio SOC partner. Fonti dati, orari di intervento, contenimento, escalation e SLA vengono definiti per il contratto: non tutti i servizi hanno lo stesso perimetro.
Copie di recupero cifrate e separate dai sistemi operativi. Dove supportato, immutabilità o WORM/Object Lock impediscono modifiche e cancellazioni durante la conservazione configurata.
Selezione di regione, accessi e caratteristiche del servizio. Con Cove utilizziamo infrastrutture di provider con certificazioni dichiarate, fra cui ISO 27001 e SOC 2 Type II, verificandone l’ambito applicabile.
Definiamo cosa ripristinare prima, quanta perdita dati è accettabile (RPO) e il tempo obiettivo di recupero (RTO). La prova di ripristino conferma il piano; il solo backup non basta.
Certificazioni del provider: non equivalgono a una certificazione di Intellope. Immutabilità, retention e modalità di recupero dipendono dal prodotto e dalla configurazione. Cove Fortified Copies utilizza copie isolate gestite dal provider; non va confuso con un Object Lock S3 configurato dal cliente.
N-able / Cove Security Guide ↗Portiamo policy e controllo anche nei nuovi flussi di lavoro: quali dati possono entrare negli strumenti AI, chi può accedervi e quali azioni possono compiere gli agenti.
Progettiamo infrastrutture dedicate per piattaforme tecnologiche e contesti esigenti: separazione dei tenant, accessi amministrativi controllati, segmentazione, cifratura e recovery indipendente.
Costruiamo un livello di protezione proporzionato ai rischi, collegando prevenzione, rilevamento, risposta e recupero.
Identità protette, aggiornamenti, backup e configurazioni sicure.
Endpoint EDR/XDR, protezione Microsoft 365 e segmentazione della rete.
Analisi eventi, valutazioni delle vulnerabilità e verifiche di sicurezza.
Monitoraggio tramite servizio SOC partner, analisi e coordinamento della risposta nel perimetro concordato.
La copertura SOC 24/7 è un servizio da concordare: sistemi monitorati, escalation, interventi e SLA sono definiti nel contratto.
Supportiamo il percorso di miglioramento e preparazione; la certificazione viene rilasciata dall’organismo indipendente competente.
Reti, identità, endpoint, configurazioni e accessi.
Gap assessment, analisi delle vulnerabilità e test nel perimetro autorizzato.
Supporto tecnico e organizzativo alla preparazione e alle evidenze di audit.
Piani di risposta, backup, prove di ripristino e responsabilità chiare.
Sì. Partiamo dall’ambiente esistente e verifichiamo accessi, dipendenze e possibilità di integrazione prima di proporre modifiche.
Dopo un confronto iniziale definiamo attività, risultati attesi e responsabilità. Tempi, condizioni di supporto e costi sono concordati per il progetto: questa pagina non costituisce un’offerta o uno SLA.
Gestione IT completa o supporto al tuo team.
Scopri il servizioFondamenta solide per sistemi che devono funzionare.
Scopri il servizioI moduli, le integrazioni e le licenze vengono scelti per il progetto. Email security, DLP e altre protezioni possono richiedere prodotti dedicati; non tutte le funzioni sono incluse in una sola piattaforma.
Colleghiamo competenze, persone e tecnologie intorno al tuo progetto.
Scrivici per un progetto, una richiesta di informazioni o un problema IT.
Non inviare password, codici di accesso o dati sensibili.
Puoi anche scrivere direttamente a [email protected].